Un cliente de colocation necesita que su técnico entre mañana a las 7:00 a reemplazar un disco. Envía un correo. Alguien de operaciones lo reenvía a seguridad. Seguridad confirma por WhatsApp. En caseta, el guardia busca el nombre en una lista impresa y lo anota en la bitácora. Tres semanas después, el auditor pregunta quién autorizó ese acceso, a qué rack entró y cuánto tiempo estuvo dentro.
Si la respuesta implica revisar correos, capturas de pantalla y hojas escaneadas, el control de acceso en data center existe, pero no es demostrable. Y en un entorno donde clientes, auditores y aseguradoras piden evidencia, lo que no se puede demostrar es casi lo mismo que lo que no se hizo.
En este artículo revisamos qué esperan los marcos de cumplimiento, cómo luce un flujo de acceso digital de punta a punta y cómo migrar sin detener la operación.
El costo oculto de la bitácora de papel
El registro manual no suele fallar de forma espectacular. Falla en silencio, en los detalles:
- Aprobaciones dispersas. La autorización vive en correos, chats y llamadas. No hay un solo lugar donde consultar quién aprobó qué.
- Credenciales que no caducan. Un permiso otorgado para una ventana de mantenimiento sigue vigente semanas después porque nadie lo dio de baja.
- Datos incompletos. La bitácora registra la entrada, pero rara vez la salida, el área visitada o el equipo que ingresó o salió.
- Tiempo de caseta. Cada validación manual agrega minutos de espera al cliente y al técnico, justo en los momentos en que la operación tiene prisa.
- Auditorías costosas. Reconstruir el historial de un trimestre puede tomar días de trabajo de varias áreas.
Ya lo exploramos al hablar de la seguridad del data center por capas: ningún control físico sirve si no deja rastro. El acceso no es solo una puerta; es un proceso.
Qué esperan auditores y clientes
Los principales marcos no dictan una tecnología específica, pero sí coinciden en lo que debe poder demostrarse:
- ISO/IEC 27001:2022, control 7.2 (entrada física): las áreas seguras deben protegerse con controles de entrada adecuados para que solo ingrese personal autorizado. En la práctica, los auditores buscan registros de visitantes, autorizaciones documentadas y revisiones periódicas de los permisos.
- SOC 2, criterio CC6.4: el acceso físico a instalaciones y activos protegidos debe restringirse a personal autorizado. Sus puntos de enfoque cubren tres momentos: otorgar o modificar el acceso, retirarlo y revisarlo.
Para un operador de colocation, esto se traduce en preguntas muy concretas que un cliente corporativo o un auditor hará tarde o temprano:
- ¿Quién solicitó el acceso y quién lo aprobó?
- ¿Para qué sitio, sala o rack fue válido, y durante qué horario?
- ¿Cuándo entró y salió realmente la persona?
- ¿Cuándo se revocó el permiso?
- ¿Con qué frecuencia se revisan los permisos vigentes?
Si cada respuesta requiere buscar en un sistema diferente, el riesgo no es solo de seguridad: es comercial.
Anatomía de un flujo de acceso digital
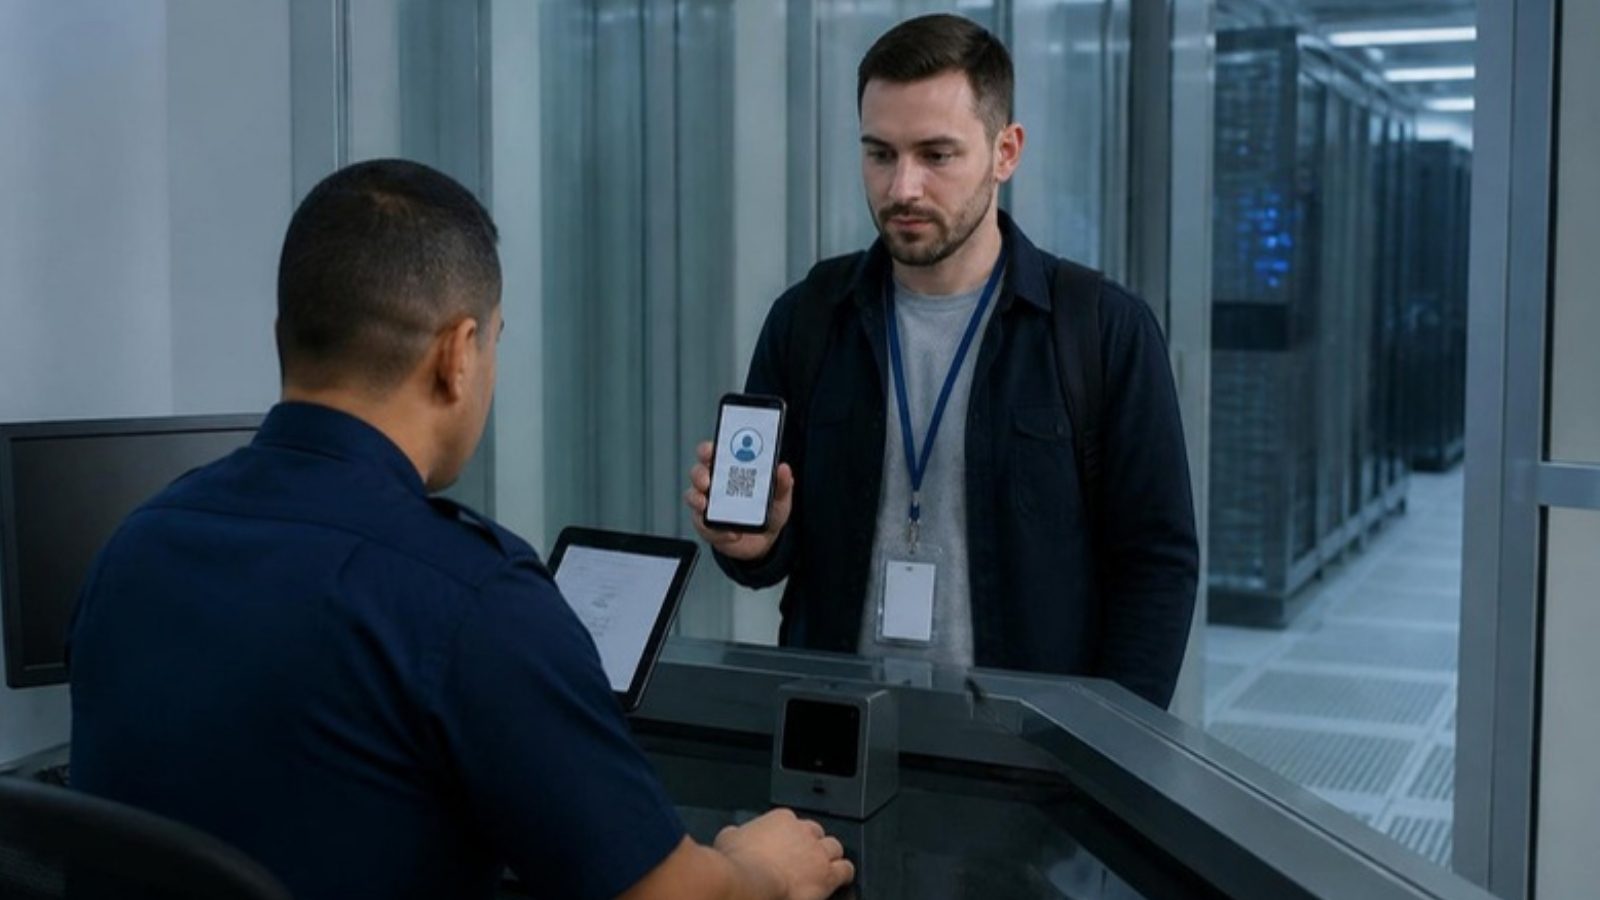
Un control de acceso auditable sigue el mismo ciclo para cada visita, sin importar si se trata de un técnico del cliente, un proveedor o un carrier:
- Solicitud. El cliente pide el acceso desde un portal: persona, sitio, área o rack, fecha, horario y motivo. Sin correos de por medio.
- Aprobación. Operaciones o seguridad la aprueba o rechaza con reglas claras. La decisión queda registrada con nombre y hora.
- Credencial temporal. El sistema emite una credencial válida solo para esa ventana, por ejemplo un código QR. Lo explicamos a detalle en acceso con QR en data centers: el QR agiliza la entrada, pero debe combinarse con verificación de identidad.
- Validación en caseta. El guardia valida la credencial electrónicamente y confirma la identificación oficial. Sin listas impresas.
- Registro de entrada y salida. Cada evento queda con fecha y hora, asociado a la solicitud original.
- Cierre y revocación. Al terminar la ventana, la credencial deja de ser válida de forma automática.
El resultado es una sola línea de tiempo por visita, consultable en segundos. Esa trazabilidad es la misma base que necesitan los procesos de auditoría en data centers.
Indicadores para saber si tu control de acceso funciona
Lo que no se mide no mejora. Estos indicadores ayudan a la dirección a pasar de “creemos que estamos bien” a datos:
| Indicador | Qué revela |
|---|---|
| Tiempo promedio de aprobación | Si el proceso frena la operación del cliente |
| Accesos sin solicitud previa | Excepciones que se volvieron costumbre |
| Credenciales vigentes fuera de ventana | Permisos que debieron revocarse |
| Visitas sin registro de salida | Huecos en la trazabilidad |
| Tiempo para responder una solicitud de auditoría | Qué tan demostrable es el control |
Un buen punto de partida es revisarlos cada mes y los permisos vigentes, al menos cada trimestre.
Cómo migrar sin detener la operación
Pasar de la bitácora a un flujo digital no requiere un cambio de golpe. Un camino que suele funcionar:
- Mapea el proceso actual. Documenta quién solicita, quién aprueba y dónde queda hoy cada registro.
- Empieza por un sitio o un tipo de visita. Por ejemplo, técnicos de clientes en un solo data center.
- Define reglas de aprobación y vigencia. Quién aprueba qué, con cuánta anticipación y por cuánto tiempo.
- Capacita a la caseta. Es el punto donde el proceso se gana o se pierde.
- Abre el portal a los clientes. Que soliciten y consulten sus propios accesos reduce correos y llamadas.
- Escala y mide. Agrega sitios y tipos de visita, y revisa los indicadores desde el primer mes.
El control de acceso en un data center no debería depender de la memoria de un guardia ni de la bandeja de entrada de un gerente. Cuando cada solicitud, aprobación y entrada queda en un mismo flujo, la seguridad deja de ser una suposición y se convierte en evidencia: para el auditor, para el cliente y para la dirección. Y, de paso, el cliente espera menos en caseta.
Preguntas frecuentes
¿Qué debe registrar un control de acceso en data center?
Como mínimo: quién solicitó y aprobó el acceso, la identidad del visitante, el sitio y área autorizados, la ventana de horario, las horas reales de entrada y salida, y la fecha de revocación del permiso.
¿El acceso por QR es suficiente para un data center?
No por sí solo. El QR agiliza la validación de una autorización, pero debe complementarse con verificación de identidad y con controles adicionales en las zonas más sensibles, como biometría o esclusas.
¿Qué piden ISO 27001 y SOC 2 sobre el acceso físico?
Ambos marcos esperan que solo personal autorizado ingrese a las áreas seguras y que exista evidencia de cómo se otorgan, retiran y revisan los permisos. Las bitácoras digitales con historial completo facilitan demostrarlo.
Lleva tu control de acceso a un solo flujo
DC Platforms centraliza solicitudes, aprobaciones, credenciales QR, validación en caseta y bitácoras auditables para todos tus sitios, con un portal para que tus clientes gestionen sus propios accesos.